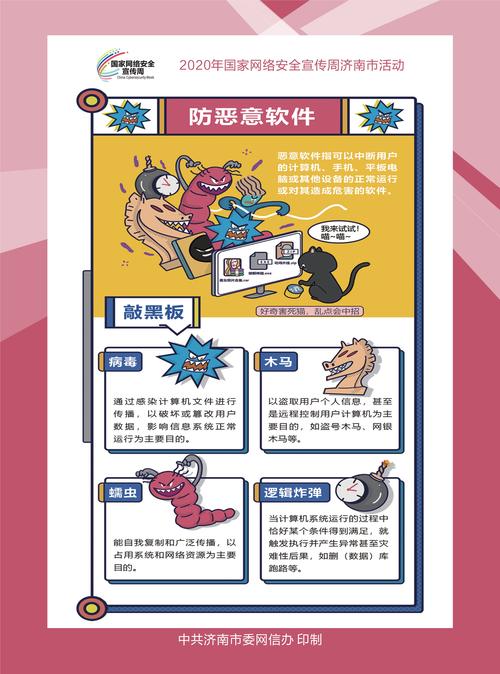
2020年国家网络安全宣传周以“网络安全为人民,网络安全靠人民”为主题,在全国范围内掀起了一场关注网络安全、学习防护技能的热潮。在日益复杂的网络威胁环境下,恶意软件始终是悬在个人用户与企业头顶的“达摩克利斯之剑”。本届宣传周将“防恶意软件”与“网络与信息安全软件开发”置于聚光灯下,不仅揭示了当前的安全挑战,更指明了从技术源头构建防线的关键路径。
一、恶意软件:演变中的威胁与全民防线
恶意软件(Malware)是勒索软件、病毒、蠕虫、木马、间谍软件等一切恶意程序的统称。随着云计算、物联网和移动互联网的普及,恶意软件的传播渠道和攻击手段不断翻新:从利用钓鱼邮件附件到借道供应链攻击,从攻击个人手机到勒索关键基础设施。2020年宣传周期间,多地通过案例展示、专家讲座和互动体验,让公众直观感受到恶意软件的危害——一次不经意的点击,可能导致个人隐私泄露、财产损失,甚至危及企业命脉。
防恶意软件,首要在于提升全民安全意识。宣传周倡导的“七不准”行为准则(如不点击不明链接、不下载未知附件、定期更新补丁)构筑了第一道人为防线。但仅靠用户警惕远远不够,恶意软件的隐蔽性和爆发性要求技术层面的防御必须同步升级。这正是“网络与信息安全软件开发”被提上核心议程的原因。
二、安全软件开发:从被动响应到主动免疫
防范恶意软件的根本之策,在于将安全能力内生于软件开发的每一个环节。2020年宣传周通过线上博览会和网络安全高峰论坛,集中展示了我国在安全软件研发领域的最新成果——新一代端点检测与响应(EDR)系统、基于行为分析的未知威胁检测引擎、面向云原生环境的安全左移工具链等。这些技术与产品揭示了安全软件开发的三大趋势:
其一,主动防御与智能检测。传统的特征库匹配已难以应对瞬息万变的恶意软件变种,安全软件开始引入机器学习、沙箱动态分析等技术,实现“未见其形、先辨其恶”。例如,利用AI模型对程序行为序列进行异常判定,可在恶意软件加密文件前予以拦截。
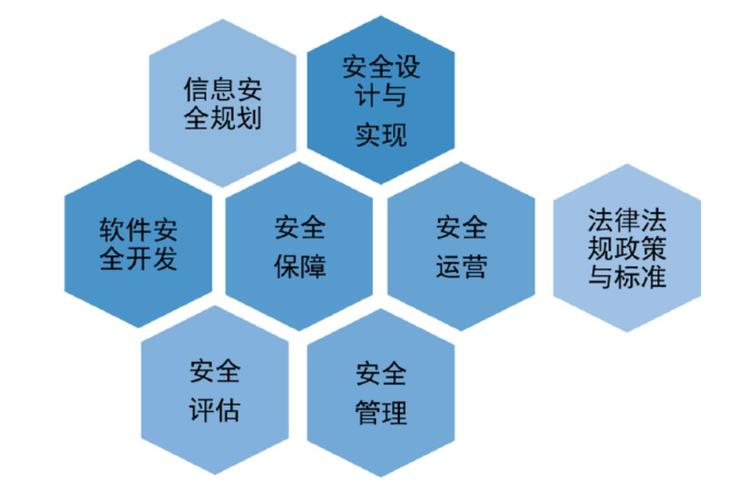
其二,安全左移与开发安全一体化。宣传周强调,安全的堤坝应在软件诞生之初就筑起。网络与信息安全软件开发不再局限于终端杀毒工具,而是延伸到DevSecOps流程——在需求、设计、编码、测试各阶段嵌入安全检查和自动化审计。开源组件安全治理、软件物料清单(SBOM)管理等实践,正从源头上减少因代码漏洞被恶意软件利用的风险。
其三,内生安全与协同防护。借鉴“零信任”理念,安全软件开发正从边界防护转向持续身份验证和最小权限控制。通过威胁情报共享平台,不同安全软件之间能够协同响应恶意软件的爆发——例如,某一终端检测到未知勒索软件后,实时将IoC(入侵指示器)同步至全网防护节点,形成弹性联防。
三、全民共治,技术向善
2020年国家网络安全宣传周向全社会传递了一个明确信号:防范恶意软件不是某一款杀毒软件的独角戏,而是需要安全意识普及、法制建设保障与安全软件开发创新三管齐下的系统工程。对于个人,培养良好的数字卫生习惯是第一道锁;对于企业,将安全开发落到实处、避免“带病上线”是责任底线;对于产业,加大网络与信息安全 software 研发投入,突破恶意代码检测、漏洞挖掘等关键技术,是构筑清朗网络空间的钢筋铁骨。
网络安全始于心,安全软件践于行。当每一位网民、每一家机构、每一款产品都成为安全链条上的坚固一环,恶意软件的阴霾终将在技术与人心的双重防火墙前消散。面向持续深耕安全软件开发,让安全能力像水一样渗透到数字世界的每个角落,我们才能真正掌握网络空间的主动权。